一、引言
随着数据要素市场化配置改革的深入推进,互联网数据服务场景中涉及的主体日益多元,数据流转关系日趋复杂。单一的双边合同已难以覆盖数据提供、数据加工、数据运营与数据消费等多环节交织的法律关系。“互联网数据四方协议”作为一种适应多主体协同的数据治理工具,逐渐在互联网数据服务实践中得到应用。本文旨在厘清四方协议的基本架构、各方权责边界及合规要点,为数据服务从业者提供参考。
二、互联网数据四方协议的基本架构
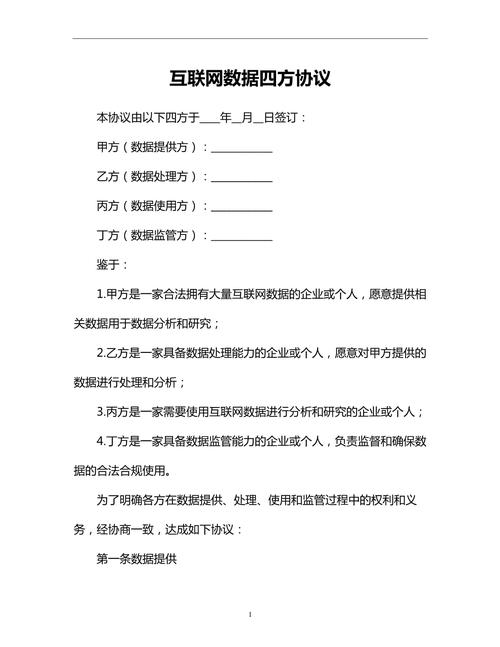
互联网数据四方协议,通常是指在互联网数据服务链条中,由 data provider(数据提供方)、data processor(数据加工方)、data operator(数据运营方)与 data consumer(数据使用方)四类主体共同签署的协议安排。其核心功能在于:以合同组件的方式拆分数据流转环节中的权利义务,实现数据来源可追溯、加工有授权、运营有边界、使用有约束。
从法律关系看,四方协议并非单一合同类型,而是由多组双边或多边法律关系叠加而成:数据提供方与数据加工方之间构成数据委托处理关系;数据加工方与数据运营方之间构成数据产品/服务的合作开发或服务外包关系;数据运营方与数据使用方之间构成数据服务提供关系;数据提供方与数据使用方之间则通过协议中的“穿透条款”保留对数据使用的最终控制权。
三、四方主体的权责配置
(一)数据提供方
数据提供方是数据来源的合法控制者,其核心义务包括:保证数据来源合法、履行告知同意(如涉及个人信息)、完成数据分类分级并标注敏感字段、对加工和运营环节设定明确的处理目的与方式限制。数据提供方享有对数据流向的知情权、审计权以及协议终止后的数据回收或删除请求权。
(二)数据加工方
数据加工方接受提供方委托,按照约定目的和方式对数据进行清洗、标注、脱敏、聚合等处理。其义务重点在于:严格在授权范围内处理数据、采取必要的技术和管理措施保障数据安全、不得擅自留存或转委托、处理完成后返还或删除原始数据。加工方对加工过程中形成的衍生数据成果的权属,需在协议中明确约定。
(三)数据运营方
数据运营方负责数据产品或数据服务的商业化运营,包括封装API、构建数据模型、设计计费方式等。其核心义务是:确保运营行为不超出加工方获得的授权范围、对下游使用方进行资质审核与用途约束、建立数据使用记录与合规监测机制。运营方处于“承上启下”的位置,既是加工成果的承接者,也是使用行为的监督者。
(四)数据使用方
数据使用方是数据服务的最终消费者,其义务包括:按照约定用途使用数据、不得逆向工程或二次转让、配合提供方和运营方的合规检查、在使用目的完成后删除相关数据。使用方违反用途限制的,应承担违约责任,并可能触发协议中的“熔断机制”——即运营方有权暂停或终止服务。
四、互联网数据服务场景下的关键合规要点
(一)个人信息保护的穿透性
四方协议中若涉及个人信息,告知同意链条容易出现断裂。实践中,数据提供方应就加工、运营、使用等全环节向个人进行充分告知并取得单独同意(如涉及敏感个人信息),并在协议中要求下游主体承担相同的保护义务。宜采用“分层告知+分类授权”的方式,避免一揽子授权导致同意无效。
(二)数据分类分级的贯穿适用
不同环节的主体应对同一数据集保持一致的分类分级标签。协议中应约定分级标准的来源与更新机制,并对重要数据、核心数据设置额外的处理限制,防止加工或运营环节因脱敏不充分导致级别降维失败。
(三)授权范围的传导与收敛
四方协议应设计“授权传递条款”,即上游授予的处理目的和方式,自动构成对下游的约束;同时设置“最小必要校验点”,要求每一环节的主体在向下一环节传递数据前,确认使用目的与上游授权的一致性。
(四)跨境传输的特殊安排
若数据服务涉及跨境,四方协议中应单独设置跨境条款组,明确各主体在数据出境安全评估、标准合同备案或个人出境认证中的配合义务,避免因责任分散导致合规真空。
五、
互联网数据四方协议本质上是数据要素流通中的一种“关系契约”安排,其价值不在于形式上的四方签署,而在于以合同组件的方式实现数据流转全链条的权责闭合与风险隔离。在以互联网数据服务为代表的多主体协同场景中,从业者应当以数据来源合法为起点、以用途约束为主线、以技术措施为保障,构建可审计、可追溯、可熔断的协议运行机制,从而在促进数据价值释放的同时守住合规底线。